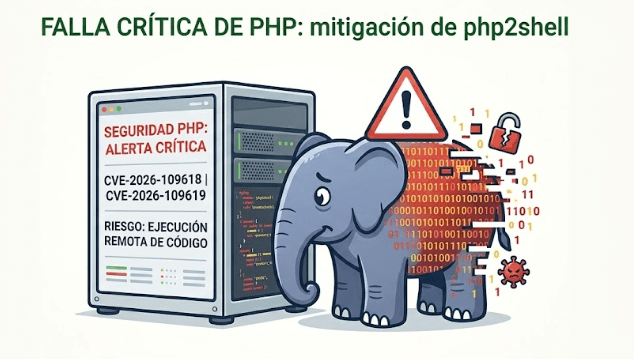
Las vulnerabilidades de seguridad informáticas no dan tregua, y cuando afectan a uno de los lenguajes que sostiene gran parte de la web global, la respuesta debe ser inmediata. Recientemente, el equipo de desarrollo de PHP y la comunidad de ciberseguridad alertaron sobre dos fallas críticas clasificadas como php2shell (identificadas como CVE-2026-109618 y CVE-2026-109619), con un nivel de severidad de hasta 9.2 sobre 10.
¿Qué son y cómo impactan a los servidores web?
Ambas vulnerabilidades están relacionadas con la forma en que el núcleo de PHP administra la memoria en situaciones de error o tras finalizar una petición:
- Gestión de memoria en errores de agotamiento (Out-of-Memory): Al ocurrir un límite de memoria, la interrupción del proceso deja estructuras de datos corruptas que pueden ser explotadas por un atacante.
- Punteros colgados o Uso Después de Liberación (Use-After-Free): Permiten que un proceso secundario mantenga referencias a memoria ya liberada, creando una brecha para la ejecución remota de código (RCE).
En términos sencillos: un atacante con conocimientos avanzados podría enviar peticiones maliciosas diseñadas para forzar estos errores y tomar el control del servidor web.
¿Cómo proteger tus aplicaciones?
La solución definitiva radica en la actualización inmediata de las versiones en producción:
- Actualización de binarios: Es necesario aplicar los parches oficiales para cada rama en uso (PHP 8.2, 8.3, 8.4 o 8.5).
- Reiniciar servicios de aplicación: Tras la actualización de paquetes (vía
apto gestores de paquetes correspondientes), es imprescindible reiniciar el servicio de procesamiento (php-fpmo el servidor web) para descargar la memoria previamente compilada. - Ajuste de parámetros preventivos: Mantener un
memory_limitadecuado y acotar elpost_max_sizereduce la superficie de ataque frente a intentos de saturación intencionados.
En Celtasoftware mantenemos un monitoreo continuo de parches de seguridad y vulnerabilidades de día cero. Si tienes dudas sobre si la infraestructura de tu empresa o tus aplicaciones web están protegidas frente a este fallo, nuestro equipo técnico puede auditar y actualizar tus servidores de forma transparente y sin interrupción de servicio. Ponte en contacto con nosotros.